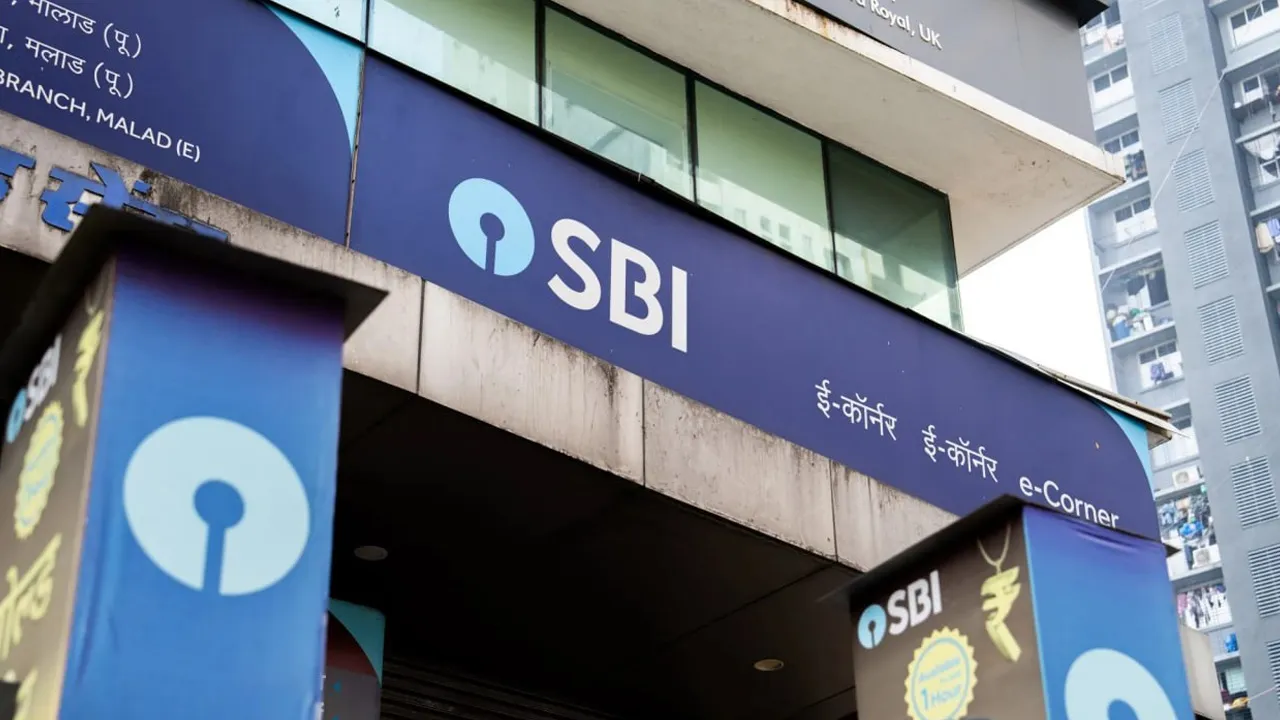
સ્ટેટ બેંક ઓફ ઈન્ડિયા (SBI)એ સાયબર હુમલા સાથે જોડાયેલા મામલામાં પોતાના ગ્રાહકોનો ડેટા ચોરી થવાની વાત સ્વીકારી છે. બેંકને તેના કેટલાક ગ્રાહકોની અંગત માહિતી ડાર્ક વેબ પર ઉપલબ્ધ હોવાની માહિતી મળી છે. SBIના જણાવ્યા અનુસાર, પ્રાથમિક તપાસમાં 3,897 ગ્રાહકોના નામ, મોબાઈલ નંબર, જન્મ તારીખ, ઈમેલ ID, ઘરના સરનામાં, બેંક શાખા અને કસ્ટમર ઈન્ફોર્મેશન ફાઈલ (CIF) ઓળખ નંબર, લીડ ID અને લોન સંબંધિત રેકોર્ડ્સ જેવી માહિતી ડાર્ક વેબ પર મળી આવી છે. બેંક તપાસ કરી રહી છે કે આ ડેટા ચોરીના કેટલા મોટા પ્રમાણમાં થઈ છે.
SBIનું કહેવું છે કે આ સાયબર હુમલાની આ ઘટનાથી તેની મુખ્ય બેંકિંગ સેવાઓ અથવા નાણાકીય પ્રદર્શન પર મોટી અસર પડી નથી. સ્ટોક એક્સચેન્જોને આપવામાં આવેલી ફાઇલિંગમાંસ્ટેટ બેંક ઓફ ઈન્ડિયાએ જણાવ્યું હતું કે, તેને 16 ઓક્ટોબરે ડિફેન્સ સાયબર એજન્સી (DCyA) અને ઈન્ડિયન કોમ્પ્યુટર ઈમરજન્સી રિસ્પોન્સ ટીમ (CERT-In) દ્વારા જાણ કરવામાં આવી હતી કે ગ્રાહકોના ડેટા ડાર્ક વેબ સામે આવવાની માહિતી મળી હતી. ત્યારબાદ, ડાર્ક વેબ પર મળેલા ગ્રાબકોના રેકોર્ડ્સની તપાસ કરવામાં આવી, જેમાં 3,897 ગ્રાહકોની વ્યક્તિગત ઓળખ સંબંધિત માહિતી મળી.
thequint.com
ત્યારબાદ, SBIએ સાયબર હુમલાને નિપટવા અને સંભવિત નુકસાનને સીમિત કરવા માટે તેના સુરક્ષા પ્રોટોકોલ લાગૂ કર્યા. SBI હવે ડેટાની પ્રમાણિકતા, તેનો સ્ત્રોત અને ગ્રાહકો પર પડી શકે તેવી સંભવિત અસરની ચકાસણી કરી રહી છે. SBIનું કહેવું છે કે મામલાની તપાસ કરવામાં આવી રહી છે, જેથી એ માહિતી મેળવી શકેય કે સામે આવેલા રેકોર્ડ્સ અસલી છે કે નહીં, ડેટા ક્યાંથી આવ્યા છે અને કેટલી માહિતી લીક થઈ છે.
ગ્રાહકોની અંગત માહિતી ડાર્ક વેબ પરસામે આવવા દરમિયાન SBIએ કહ્યું છે કે તેની મુખ્ય બેંકિંગ સેવાઓ સામાન્ય રીતે ચાલી રહી છે. બેંકના જણાવ્યા અનુસાર, આ ઘટનાથી તેની મુખ્ય વ્યવસાયિક કામગીરી, નાણાકીય પ્રદર્શન કે કારોબારની નિરંતરતા પર કોઈ મોટી અસર પડી નથી. SBIએ જણાવ્યું છે કે તેણે આ સાયબર ઘટનાને નિપટવા અને તેને નિયંત્રિત કરવા માટે તાત્કાલિક જરૂરી પગલાં લીધાં છે. સ્ટેટ બેંક ઓફ ઈન્ડિયાએ તેના ગ્રાહકોને ભરોસો આપ્યો છે કે તે સતત પરિસ્થિતિ પર નજર રાખી રહી છે અને નિયમો અનુસાર વધુ જરૂરી પગલાં ઉઠાવવામાં આવશે.
અગાઉ, સીરિયસિમ (Siriusim) નામના હેકર ગ્રુપનો દાવો સામે આવ્યો હતો. આ ગ્રુપે ડાર્ક વેબ પરના બ્રીચફોરમ્સ (BreachForums) પ્લેટફોર્મ પર દાવો કર્યો હતો કે તેણે SBIના લગભગ 3.75 લાખ ગ્રાહકોની માહિતી હાંસલ કરી લીધી છે. જોકે, SBIએ સ્ટોક એક્સચેન્જોને આપેલી ફાઇલિંગમાં કોઈ હેકર ગ્રુપનું નામ લીધું નથી. બેંકની પ્રાથમિક તપાસમાં 3897 ગ્રાહકોની વ્યક્તિગત ઓળખ સંબંધિત માહિતી ડાર્ક વેબ પર મળવાની પુષ્ટી કરવામાં આવી છે.
bloomberg.com
SBIમાં ડેટા ચોરીની આ ઘટના એવા સમયે સામે આવી છે જ્યારે બેંકિંગ ક્ષેત્રમાં સાયબર સુરક્ષા અને ગ્રાહકોની વ્યક્તિગત માહિતીની સુરક્ષા અંગે ચિંતાઓ વધી રહી છે. આ અગાઉ જુલાઈમાં, બેંક ઓફ બરોડાએ પણ ડેટા લીકની વાત સ્વીકારી હતી, જેમાં આશરે 1 ટેરાબાઈટ (TB) ડેટા લીક થવાની માહિતી સામે આવી હતી. SBIના મામલે, તપાસનું મુખ્ય ફોકસ એ માહિતી મેળવવા પર છે કે ગ્રાબકોના ડેટા ડાર્ક વેબ પર ક્યાંથી આવ્યા, કેટલી માહિતીલીક થઇ અને શું તેનો ખોટો ઉપયોગ થઈ શકે છે?
ગ્રાહકોએ SBIના નામે આવતા શંકાસ્પદ કોલ, મેસેજ અને ઈમેલ સામે સતર્ક રહેવું જોઈએ. અજાણી લિંક્સ પર ન ક્લિક કરવું અને તમારા બેંક ખાતા સંબંધિત OTP, PIN, પાસવર્ડ કે અન્ય કોઈ પણ ગોપનીય માહિતી ક્યારેય કોઈની સાથે શેર ન કરતા. આવી વ્યક્તિગત માહિતીનો દુરુપયોગ કરીને છેતરપિંડી કરી શકાય છે.